6 amenazas de ciberseguridad que tu empresa debe conocer
Phishing, robo de credenciales, fraude y ransomware: conoce seis riesgos para tu empresa y qué controles revisar antes de elegir protección Kaspersky.
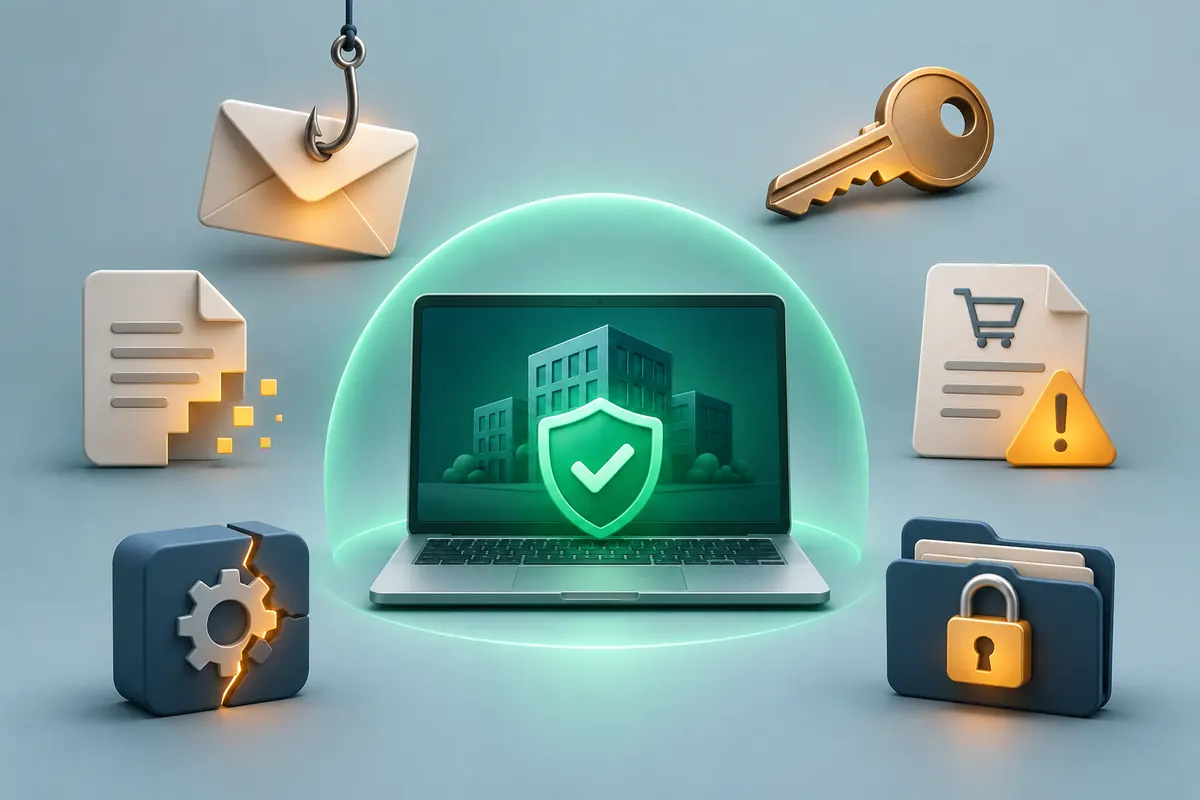
Phishing, robo de credenciales, fraude por correo, ransomware, explotación de vulnerabilidades y filtración de información son amenazas que una empresa debe considerar. Pueden combinarse: un acceso robado puede terminar en una interrupción de servicios o en un fraude.
Esta selección sirve para organizar una revisión de riesgos. No es un ranking estadístico de Chile: la prioridad depende de tus procesos, datos y exposición.
1. Phishing e ingeniería social
Un mensaje puede imitar a un proveedor, un banco o un servicio de trabajo para conseguir una acción: abrir un archivo, entregar datos o autorizar un acceso. También puede llegar por mensajería o mediante un código QR. Un texto bien escrito no demuestra autenticidad.
Ejemplo ilustrativo: llega una supuesta factura de un proveedor con el que nunca has trabajado. Antes de interactuar, consulta al responsable de compras por el canal habitual. Define cómo reportar el mensaje sin que cada trabajador tenga que investigarlo por su cuenta.
2. Robo de credenciales y sesiones
Los infostealers son programas que buscan robar información de los dispositivos. La investigación de Microsoft documenta campañas dirigidas a distintos sistemas operativos y datos como credenciales y sesiones. Por eso no basta con pensar que solo un tipo de computador necesita protección.
Las contraseñas únicas y la autenticación multifactor reducen riesgos, pero no sustituyen la protección del dispositivo. Si hay indicios de robo de sesiones, el equipo de TI debe evaluar la revocación de accesos además del cambio de claves.
3. Fraude por correo empresarial o BEC
El compromiso o la suplantación del correo puede utilizarse para inducir pagos o cambios en información financiera. No todos esos mensajes necesitan un archivo malicioso: algunos buscan convencer a una persona para que ejecute una transferencia.
Ejemplo de control de proceso: una solicitud de cambio de cuenta de pago necesita confirmación con el contacto conocido y aprobación de otra persona. Es una decisión de negocio que complementa los filtros de correo.
4. Ransomware y extorsión con datos
El ransomware puede bloquear el acceso a la información; algunos ataques también incluyen robo de datos y amenazas de publicación. El perjuicio puede afectar la atención, la facturación o la producción, además de los archivos.
Revisa nuestra guía sobre cómo proteger una empresa del ransomware. La recuperación necesita preparación y no se resuelve únicamente instalando un antivirus después del incidente.
5. Explotación de vulnerabilidades
Una falla de software sin corregir puede dar una vía de entrada sin que alguien abra un correo. Revisa especialmente los servicios expuestos y los sistemas que ya no tienen soporte. Encarga a TI un procedimiento para priorizar actualizaciones y comprobar su aplicación.
6. Filtración y acceso indebido a información
Una cuenta comprometida puede permitir el acceso a documentos internos. Como revisión práctica, identifica dónde están los archivos sensibles, quién tiene acceso y qué enlaces compartidos siguen siendo necesarios. Un respaldo ayuda a recuperar datos; no deshace una divulgación que ya ocurrió.
Cómo traducir estas amenazas en decisiones de compra
Relaciona cada necesidad con un control y un responsable. Para dispositivos, evalúa protección de endpoints; para investigar eventos, capacidades EDR; para hábitos del equipo, formación Kaspersky Security Awareness. Confirma por separado la cobertura de correo y servicios en la nube que requieras.
Ejercicio propuesto: elige un proceso crítico, como pagar proveedores, y anota sus puntos de acceso, las personas autorizadas y la forma de recuperación. Esa información hace más útil la evaluación que una lista de productos sin contexto.
¿Un solo producto elimina todas estas amenazas?
No. Las herramientas deben combinarse con administración, permisos, formación y procedimientos. Solicita una propuesta según tus necesidades reales, sin asumir que cualquier licencia cubre todos los servicios.
Evaluar soluciones Kaspersky para mi empresa
Fuentes y revisión
Selección editorial de SoftwarePro. Referencias: investigación de Microsoft sobre infostealers, explicación del ransomware de Kaspersky, phishing y formación práctica y protección de dispositivos del NCSC. Consultadas el 18 de noviembre de 2026. Los ejemplos son ilustrativos y no describen incidentes de clientes.
Sigue leyendo
Cómo mejorar la ciberseguridad de una pyme: 10 medidas
10 medidas prácticas para proteger cuentas, equipos y datos de tu pyme. Organiza las tareas y evalúa soluciones Kaspersky según tus necesidades.
Qué es EDR y para qué sirve en una empresa
Qué significa EDR, cómo se diferencia del antivirus y cuándo conviene evaluarlo. Conoce qué revisar al cotizar Kaspersky para tu empresa en Chile.
Qué Kaspersky elegir para tu empresa en Chile
Compara Small Office Security, Next EDR Foundations y EDR Optimum. Revisa equipos, administración y alcance antes de cotizar Kaspersky en Chile.